Kundeninformation Cyber Resilience Act
Um die Sicherheit digitaler Produkte in der EU zu gewährleisten, hat die EU den Cyber Resilience Act (CRA) erlassen. Die Verordnung gilt für alle Produkte mit digitalen Elementen, also auch für Software wie unsere Digital Factory (DF). Sie schreibt Herstellern sowohl Prozesse als auch technische Sicherheitsanforderungen vor.
Der CRA verpflichtet Hersteller, die Cybersicherheit ihrer Produkte über den gesamten Lebenszyklus sicherzustellen. Dazu gehören eine sichere Entwicklung, der Umgang mit Schwachstellen, die Bereitstellung von Sicherheitsupdates und die Meldung von Vorfällen an die Behörden.
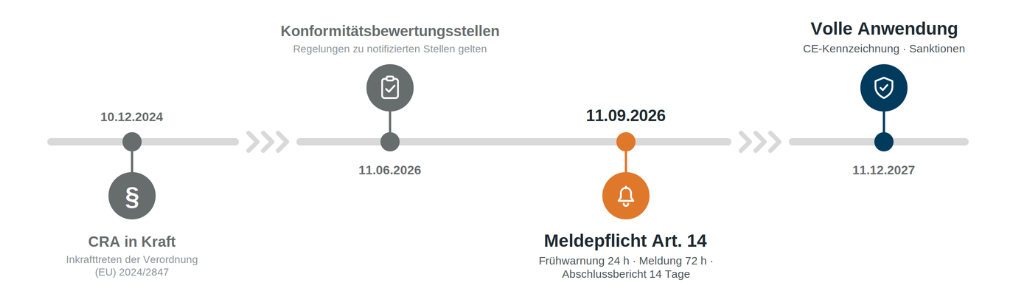
Der CRA ist im Dezember 2024 in Kraft getreten. Die ersten Pflichten gelten ab dem 11. September 2026, die vollständige Umsetzung ist bis zum 11. Dezember 2027 vorgeschrieben.
Die Autexis AG erfüllt die ab dem 11. September 2026 geltenden Auflagen des CRA und setzt die weiteren Anforderungen schrittweise bis 2027 um. Unsere Kunden profitieren damit von einem geregelten und nachvollziehbaren Umgang mit der Sicherheit von Hardware und Software.
Was passiert am 11. September 2026?
Ab diesem Datum gilt die Meldepflicht des CRA (Art. 14). Wird eine Schwachstelle in unserer Software aktiv ausgenutzt oder tritt ein schwerwiegender Sicherheitsvorfall auf, müssen wir dies innerhalb festgelegter Fristen an die EUMeldestelle melden, die ENISA Single Reporting Platform (SRP). Zusätzlich melden wir solche Vorfälle freiwillig an das Schweizer Bundesamt für Cybersicherheit (BACS). Die Meldung erfolgt in mehreren Stufen:
Innerhalb 24 Stunden:
Frühwarnung mit Art der Schwachstelle und erster Einschätzung der Schwere
Innerhalb 72 Stunden:
Beschreibung der Schwachstelle, Art der Ausnutzung und Massnahmenplan
Nach 14 Tagen bzw. 1 Monat:
Abschlussbericht
Was hat Autexis AG dafür umgesetzt?
Automatisierte Sicherheitsprüfungen unserer Software in der Entwicklung und Betrieb.
Ein definierter Meldeprozess mit festgelegten Rollen, Pflichten und Eskalationsstufen.
Eine Kontaktstelle für Sicherheitsmeldungen: security@autexis.ch. Hier können Schwachstellen oder Verdachtsfälle jederzeit gemeldet werden.
Registrierung bei den offiziellen Meldestellen in der EU (Enisa) und der Schweiz (BACS).
Was bedeutet das für Sie als Kunde?
Bei einem meldepflichtigen Vorfall, der Ihre Installation betrifft, informieren wir Sie direkt über Ihren Ansprechpartner. Sie erhalten eine Beschreibung des Vorfalls und, wo möglich, die empfohlenen Massnahmen oder ein Sicherheitsupdate.
Wir prüfen die bei Ihnen eingesetzten Softwareversionen regelmässig gegen offizielle Schwachstellen-Datenbanken. So erkennen wir neue Schwachstellen frühzeitig, bewerten sie und leiten die nötigen Massnahmen ein.
Wie geht es weiter?
Der CRA wird schrittweise verbindlich und die Meldepflicht ist der erste Schritt. Bis zum 11. Dezember 2027 müssen alle Anforderungen der Verordnung erfüllt sein, unter anderem die technische Dokumentation, die Risikoanalyse pro Produkt und die Bereitstellung von Sicherheitsupdates über den gesamten Unterstützungszeitraum.
Die Autexis AG arbeitet an der Umsetzung dieser Anforderungen und informiert Sie zu den nächsten Etappen.
Bei Fragen wenden Sie sich an Ihren Ansprechpartner bei Autexis AG oder an compliance@autexis.com.
